User avatar
Océane @oceane@peculiar.florist
2y
Je suis fatiguée, je dois faire du vélo, j'en ai marre de la sécurité informatique basée sur le gatekeeping et sur la peur.

La sécurité informatique ça fait du bien. Utiliser un gestionnaire de mots de passe ça fait du bien. Faire des sauvegardes ça fait du bien. Utiliser une YubiKey pour générer des codes d'authentification matérielle ça fait du bien, ça rassure un peu.
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
Hier quelqu'un a dit « apparemment si tu mets 5 mots dans une phrase de passe ça a la sécurité d'un mot de passe ayant 5 signes » je lui ai dit « chignolassent » tout le monde a pris peur.

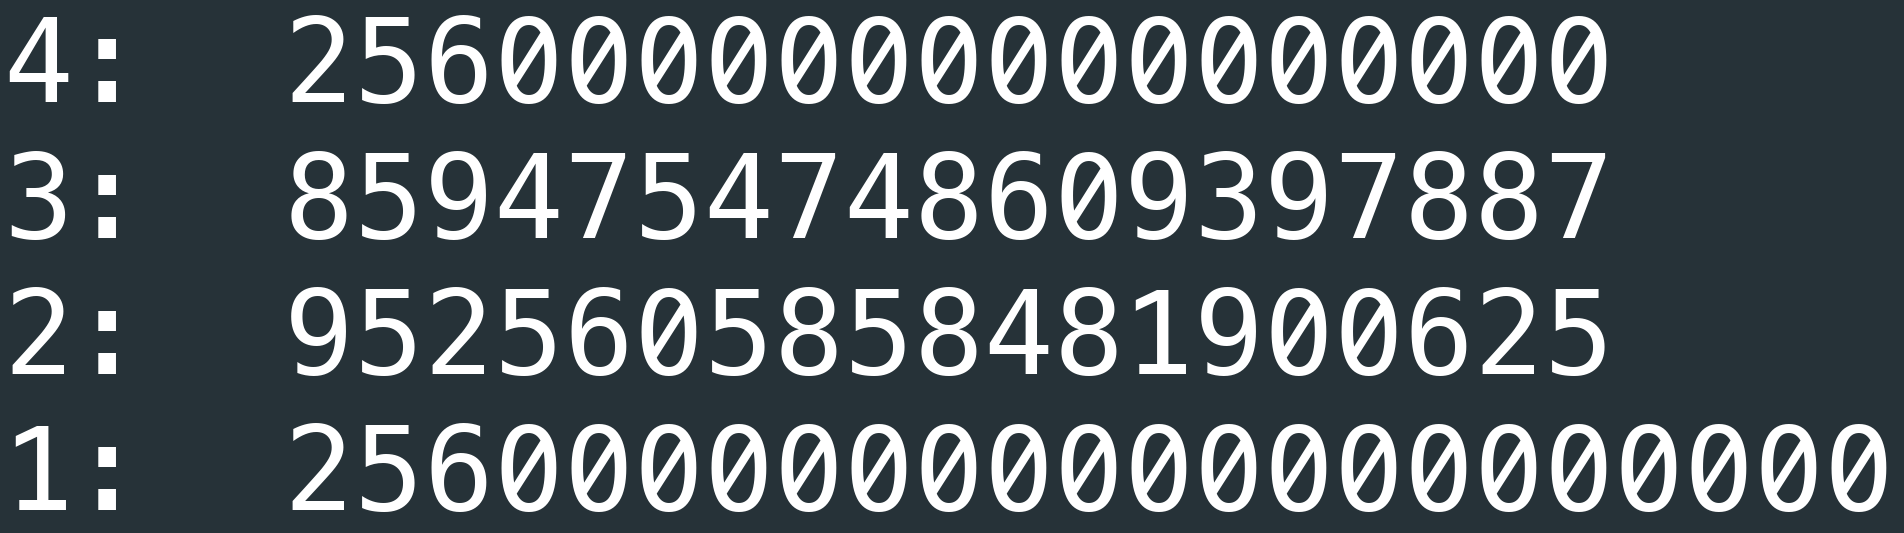
Sur l'image attachée, en haut, on a le nombre de mots de passe possibles avec 20 caractères ASCII (127^20). En bas, le nombre de phrases de passe possibles avec 7 mots tirés au hasard du wiktionnaire (400 000^7).

On peut installer Kiwix, télécharger la base de données francophone, et pouf, t'as un générateur de phrases de passe en local.
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
Pourquoi utiliser une phrase de passe ? Pour tous ces mots de passe que l'on doit retenir par cœur, en plus de ceux stockés dans le gestionnaire de mots de passe.

Les mots de passe de notre disque dur, de notre gestionnaire de mots de passe, de notre compte sur notre ordinateur, et perso je crois que je vais me réinstaller Cwtch avec un mot de passe de 5 mots parce que j'aurai la flemme.

Ah et j'oubliais, on peut éviter une attaque par dictionnaire en ajoutant un chiffre et un caractère spécial ASCII à sa phrase de passe.
1
0
0
0
User avatar
ailepet @ailepet@peoplemaking.games
2y
@oceane Est-ce plus ou moins ce que dit xkcd.com/936/ ?
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Je trouve ce dessin très vague, il ne précise pas le calcul de l'entropie (et j'ai l'impression que ce n'est qu'à partir du nombre de signes, ce qui néglige les risques d'attaques par dictionnaire) ; il n'indique pas de méthode pour trouver ces mots et je ne comprends littéralement pas le problème avec le fait d'utiliser des mots rares.

Je veux dire je connaissais pas le mot « trachéophyte » avant d'envoyer ce message mais honnêtement je trouve que ça fait partie de l'intérêt de la phrase de passe, j'apprends des mots rares, étant autiste je suis contente car ça fait partie d'un processus me permettant de penser plus clairement.
1
0
0
0
User avatar
ailepet @ailepet@peoplemaking.games
2y
@oceane Tu peux trouver une explication ici : www.explainxkcd.com/wiki/index.php/936:_Password_Strength. Il y est toutefois précisé "If you're confused, don't worry; you're in good company; even security "experts" don't understand the comic" (et j'admets ne pas le comprendre totalement moi-même, c'est bien pour ça que je pose la question)

En revanche, concernant la rareté du mot, je dirais que Randall s'en sert pour insister sur le fait que ce qui est difficile à mémoriser pour un humain (non autiste ?) ne pose pas de difficulté à un ordinateur, alors que quatre mots plus communs serait plus faciles à mémoriser pour l'humain et plus difficiles à deviner pour la machine
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Oui mais justement, en simplifiant pour faire du pédagogique il n'indique plus, tout simplement, comment faire une phrase de passe sécurisée, et c'est regrettable.

De toute façon je trouve XKCD très superficiel et en phase avec le caractère tout à fait consensuel du parti « libéral » états-unien, allant de la gauche radicale à la droite modérée.
1
0
0
0
User avatar
ailepet @ailepet@peoplemaking.games
2y
@oceane Allez d'accord avec toi sur XKCD en général, mais pour le coup, "quatre mots au hasard dans le dictionnaire" ne font-ils pas une recommandation efficace de phrase de passe ? C'est ce que je comprends de la page explainxkcd en tout cas
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Bah le mec fait des bandes dessinées expliquant des faits scientifiques avec les 10,000 mots les plus courants, déjà le gros Robert n'a que 120,000 mots, ça fait 120,000^4, soit un peu plus de 9 signes ASCII (et je ne crois pas que les 120,000 mots du gros Robert soient ce qu'il considère comme courants).
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Je veux dire y a (à pas grand-chose près) autant de phrases de passe possibles avec 4 mots tirés aux D6 que de mots de passe possibles composés de 9 caractères ASCII :
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Donc c'est pas un souci pour tes connexions sur un site web (mais là on s'en fiche vu que tu utilises un gestionnaire de mots de passe comme Cozy Cloud), mais pour protéger un disque dur chiffré par exemple c'est super important (de la même manière que l'entropie de Cozy m'est un peu égale, par contre celle de mon processeur est importante, d'ailleurs la NSA vise à affaiblir cette entropie avec le projet Orchestra)
1
0
0
0

User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Enfin je mélange un peu désolée, l'entropie c'est pour génerer des clés, pas des mots de passe
1
0
0
0
User avatar
ailepet @ailepet@peoplemaking.games
2y
@oceane OK, il va falloir que je me documente davantage alors. Merci pour ces informations !
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
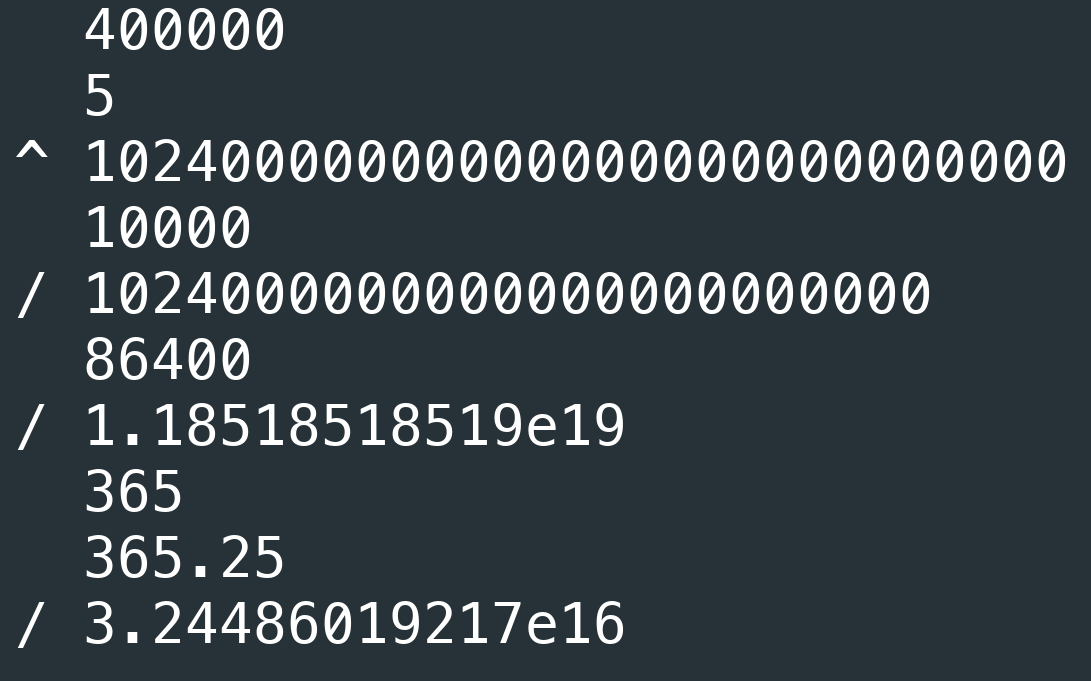
@ailepet Tu dois te documenter sur quoi ? Comme je l'ai dit, utilise un gestionnaire de mots de passe, les phrases de passe sont un cas particulier… J'ai fait un calcul et je suis mal réveillée mais même avec 5 mots tirés au hasard sur le wiktionnaire, tu en aurais, à 10,000 tentatives par seconde, pour 32 millions de milliards d'années. Ça fait beaucoup de temps.

Admettons que la puissance des processeurs augmente, et qu'on puisse tenter un milliard de mots de passe par seconde. Ça fait ne fait, à ma connaissance, que 320 milliards d'années pour casser ton mot de passe.

(
@aeris@social.imirhil.fr désolée de te déranger, mais je ne suis pas sûre de mon calcul, dis-moi si je dis n'importe quoi)

Donc là à mon humble avis, le principal souci concerne les ordinateurs quantiques ; je suis à peu près sûre qu'ils font partie des moyens de l'État classés secret défense, et bien que la recherche publique avance je n'ai pas connaissance de moyens cryptographiques post-quantiques pour, par exemple, chiffrer mon disque dur ou mon gestionnaire de mots de passe.
1
0
0
0
User avatar
ailepet @ailepet@peoplemaking.games
2y
@oceane J'ai bien compris comment assurer un minimum de sécurité avec mes mots de passe (j'utilise déjà un gestionnaire), mais j'ai encore du mal avec la distinction entre le nombre de mots de passe possible et le niveau d'entropie, c'est sur cela que je pense me documenter à une autre occasion. Merci déjà pour le temps que tu m'as consacré jusqu'alors, je ne voulais pas te déranger davantage avec tout ça
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Non mais t'inquiète ! Mais comment dire, on considère généralement que l'entropie de 5 D6 suffit à générer des mots de passe, donc y a pas de souci avec ça !

Là où c'est critique c'est pour générer des clés privées. Les mots de passe
peuvent servir à déchiffrer des clés privées, ou alors simplement servir à s'authentifier en ligne, et ce n'est que dans le premier cas qu'il y a un lien entre l'entropie de tes mots de passe et celle de tes clés privées puisque ce sont les mêmes capacités d'entropie qui génèrent les deux.

Le problème du projet Orchestra concerne donc la solidité du chiffrement en tant que tel, qui empêche quiconque d'accéder à tes données sans s'authentifier (avec ton mot de passe). Mais la solidité du chiffrement est généralement décorrélée des mots de passe utilisés pour s'authentifier, par exemple tu peux avoir un mot de passe du tonnerre avec des cyphers claqués au sol ou alors (cas le plus courant) un mot de passe plutôt faible avec des cyphers tout à fait corrects. Dans le premier cas tu as un mot de passe fort avec une cryptographie faible, dans le second cas tu as un mot de passe faible avec une cryptographie forte.

Si tu génères tes mots de passe en local et que tu as une faible entropie, alors tes pairs de clés auront aussi une faible entropie. Mais c'est à peu près, à ma connaissance, le seul point de vue duquel l'entropie de tes mots de passe importerait vraiment.

(Je précise qu'entre 2018 et 2019 la plupart de mes jets de dés étaient des 5 ou des 6, donc vraiment, l'entropie des dés est plutôt faible – mais suffisante pour générer des mots de passe.)
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Au fait, tu ne me déranges pas, on a juste une discussion !
⭐1
1
0
0
1
User avatar
ailepet @ailepet@peoplemaking.games
2y
@oceane Ça marche ! C'est juste que le sujet s'avère plus touffu que ce que je croyais en maîtriser. Je n'utilise quasiment jamais de clés privées par exemple. Il faut que je révise mes fondamentaux en cryptographie. Encore merci pour ces infos détaillées !
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet Non non tu utilises des clés privées au quotidien, tu ne t'en rends simplement pas compte car tu utilises de bons logiciels !

Signal ? Tu utilises une clé privée.

Tu te connectes en HTTPS ? Tu utilises une clé privée.
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet En réalité si tu dois gérer tes clés privées à la main, ce n'est probablement pas un bon logiciel, cryptographiquement parlant : l'UX fait désormais partie des standards de cryptographie moderne, et les vieux standards sont critiqués.

Par exemple, pass repose sur OpenPGP et sur un système de clés privées, est compliqué à utiliser, et n'est
pas vraiment sécurisé.
1
0
0
0
User avatar
Océane @oceane@peculiar.florist
2y
@ailepet De même, si tu vois un éducateur canin recommander une méthode aujourd'hui critiquée, tu peux te douter qu'il t'en recommandera d'autres, donc tu peux laisser tomber, c'est le principe du red flag lol.

Tu n'es pas censé gérer tes clés privées manuellement. Mais comme je le disais, tu t'en sers tous les jours.

Pour donner un autre exemple, des logiciels comme Manyverse (1) ou Cwtch (2) ne te proposent pas vraiment d'exporter ta clé privée, mais plutôt (selon leurs termes) ton compte.

De même, quand tu fais une sauvegarde de ton profil Signal (3) tu sauvegardes évidemment tes messages et tes conversations, mais aussi, j'imagine, tes clés privées (donc si tu fais des sauvegardes régulières tes clés privées ne sont pas censées changer sur une vérification par SMS puisqu'en cas de nouveau téléphone il te suffit de restaurer ta sauvegarde).

(1)
manyver.se
(2)
cwtch.im
(3)
signal.org
0
0
0
0